要約
クアッドマイナーは、Network Detection and Response(NDR)ソリューション「Network Blackbox」が生成するコンテキストデータを、AIによる脅威検知と自動対応の判断根拠として活用するアプローチを提示した。オリジナルのトランザクション・セッションデータ、行動ベースライン、検知の説明可能性の3つを相互に結び付け、AIの判断を裏付ける仕組みである。同社は既存のセキュリティ運用ツールやLLMと連携させ、実運用環境での有効性を検証している。
AIの判断を支えるコンテキストデータ
クアッドマイナー(共同代表:朴凡中・洪在完)は2026年10月27日、AIを活用したセキュリティ運用に関するアプローチを提示した。AIモデルの性能よりも、判断を裏付けるコンテキストデータの確保を優先する考え方だ。その中核となるのが、コンテキストデータを中心としたAIベースのセキュリティオブザーバビリティプラットフォーム「Network Blackbox」である。
コンテキストデータを構成する3つの要素
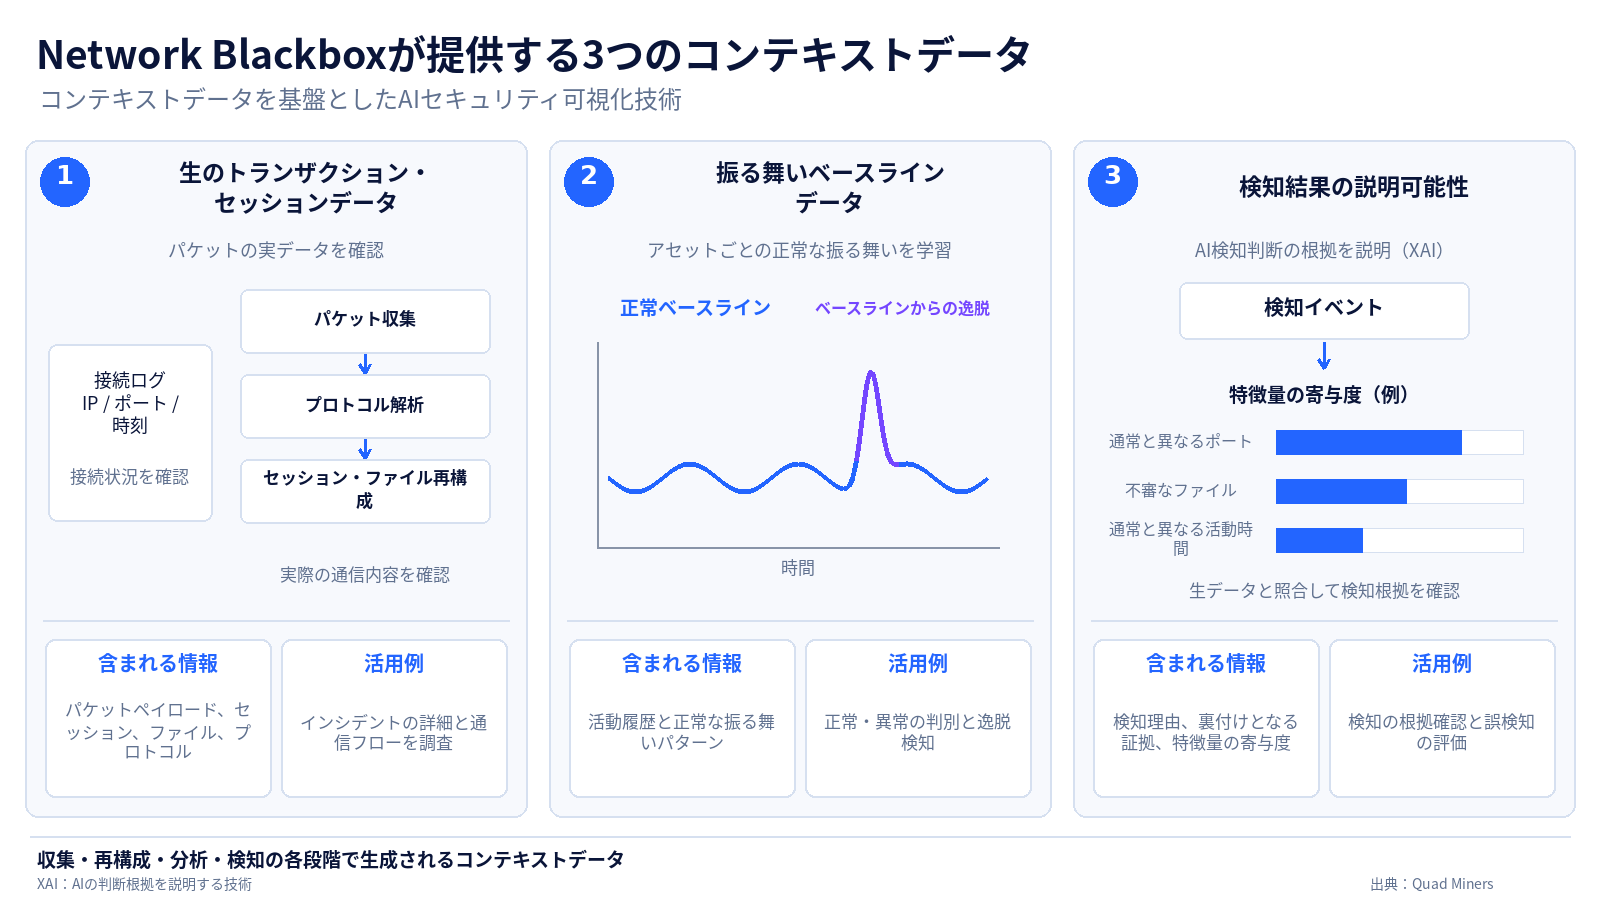
Network Blackboxは、full-packet capture、セッションおよびファイルの再構成、振る舞い分析、脅威検知の各プロセスを通じてコンテキストデータを生成する。このデータは以下の3つの要素で構成される。各要素を相互に関連付けることで、AIがどのような根拠で判断したのかを示す。
- オリジナルのトランザクション・セッションデータ: 実際の通信内容を含むデータ。
- 行動ベースライン: 資産ごとの振る舞いを比較するための基準。
- 検知の説明可能性: 検知に至った根拠を示す情報。
AIの活用領域
クアッドマイナーは、資産の振る舞いに関する異常検知にAIを活用している。セッション単位の振る舞いを資産ごとのベースラインと照合する。さらに、繰り返しのリクエストやパラメータ改ざんといった複数の兆候を組み合わせ、攻撃シナリオを追跡するthreat huntingを支援する。また、検知根拠を自然言語で説明することで、セキュリティ担当者が誤検知かどうかを確認する作業を支援する。
既存のセキュリティ運用ツールとの連携
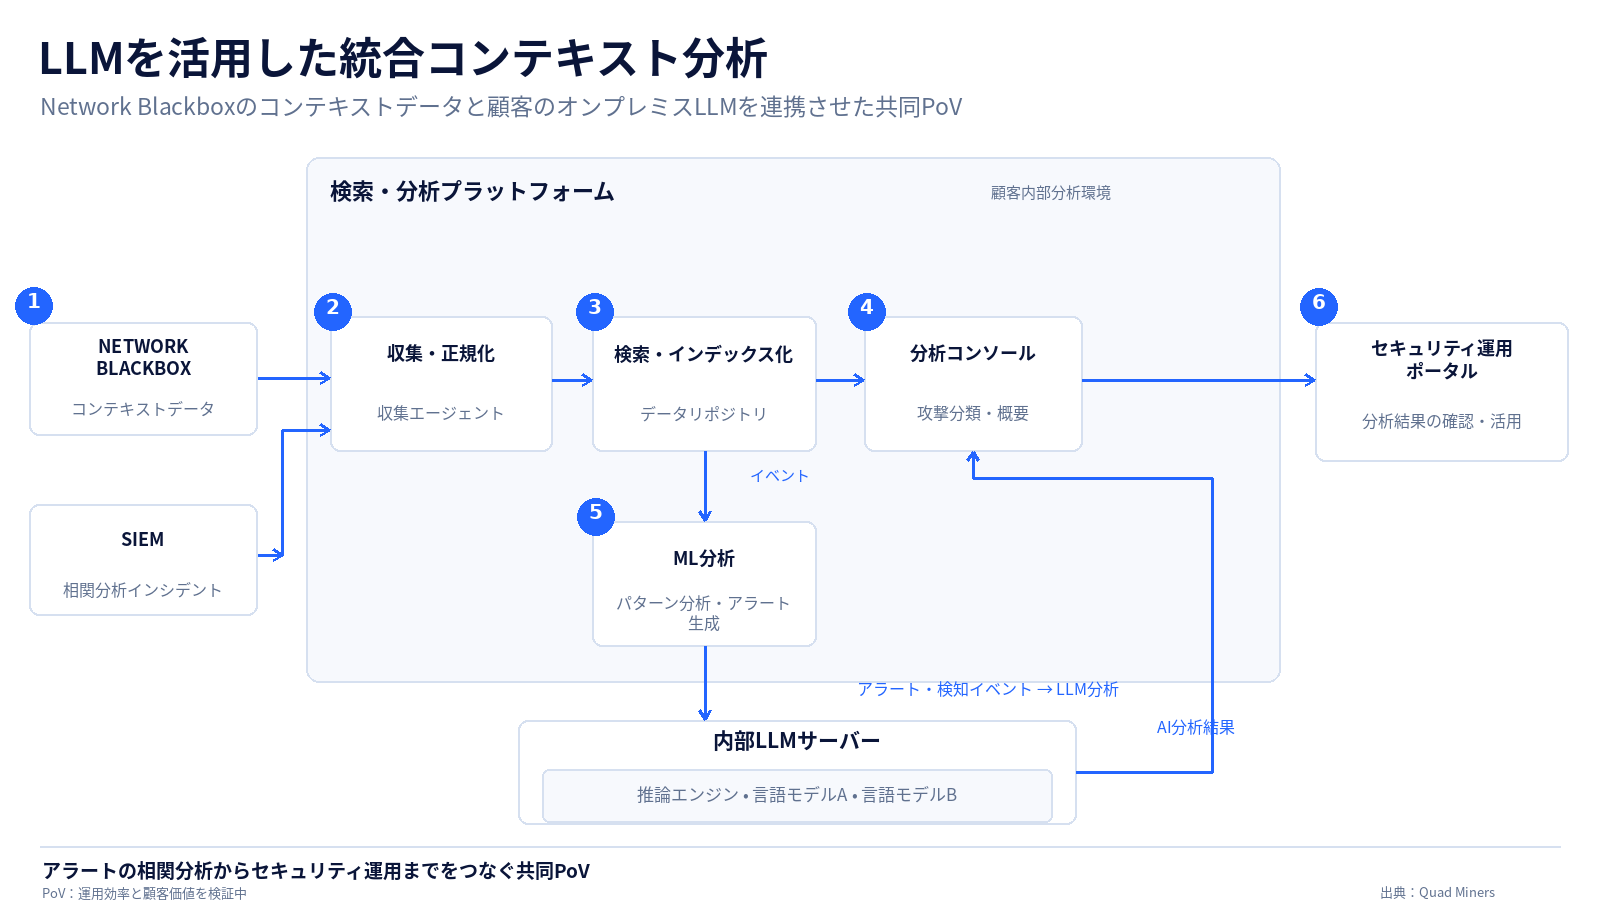
Network Blackboxのコンテキストデータは、SIEM、EDR、SOARなど既存のセキュリティ運用ツールと連携する。これにより、不審な端末の特定やファイアウォールでの遮断など、検知結果を具体的な対応措置につなげることができる。
通信事業者環境での価値検証(PoV)
クアッドマイナーは、通信事業者のセキュリティ監視環境において、LLMを活用した攻撃シナリオ分析の運用上の有効性を確かめる価値検証(Proof of Value:PoV)を進めている。このPoVでは、Network Blackboxのコンテキストデータを正規化して機械学習による分析を行い、その結果をもとにLLMが攻撃シナリオを分析する構成を採用している。
本コンテンツは、電子新聞(etnews)が朴鍾振(パク・ジョンジン)記者名義で2026年10月27日に報道した記事に基づき、客観的に確認された事実を再構成したものです。