NDR大容量トラフィックのスループット設計:収集・保存・データ連携の各区間で発生するパケットロス
インシデント調査は、アラートが発生した時点の通信内容を確認することから始まります。このとき該当区間のパケットが保存されていなければ、調査はログとアラートが記録した範囲で終わり、転送されたファイルや転送経路までは確認できません。
Explore cybersecurity insights and the latest updates from Quad Miners.
インシデント調査は、アラートが発生した時点の通信内容を確認することから始まります。このとき該当区間のパケットが保存されていなければ、調査はログとアラートが記録した範囲で終わり、転送されたファイルや転送経路までは確認できません。
脅威インテリジェンスフィード(Threat Intelligence Feed)は、セキュリティベンダーや公開コミュニティが収集した悪性IPアドレス、ドメイン、ファイルハッシュなどの侵害指標のリストを定期的に配信するデータストリームです。このフィードをNDRと連携させると、既知の指標と通過するトラフィックが自動的に照合されます。
NDRは、ネットワークトラフィックを継続的に分析して異常な振る舞いを検知し、対応するセキュリティソリューションの領域です。元のパケットとメタデータを対象に振る舞い分析を行い、外部との通信だけでなく内部システム間の通信まで監視します。
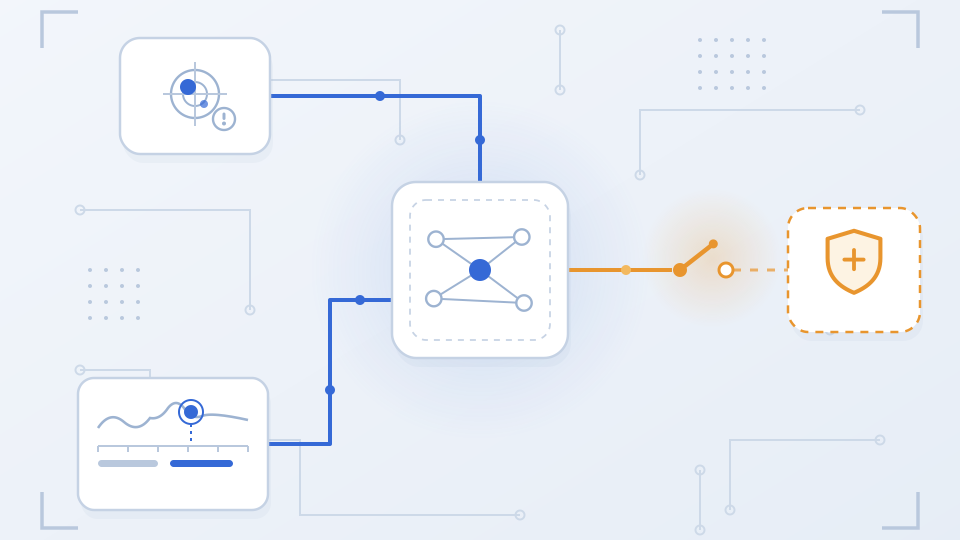
今日のセキュリティ運用環境において、自動対応機能そのものはもはや珍しいものではありません。検知イベントと連動してセッションを切断し、ファイアウォールのポリシーを変更し、アカウントをロックする機能は、SOAR(Security Orchestration, Automation and Response)プラットフォームや個々のセキュリティ機器に広く搭載されています。しかし、実際のセキュリティ監視の現場は異なります。検知、通知、チケット作成までは自動で進むものの、トラフィックを実際に遮断する最後の段階では、依然として人の承認が残っているか、機能そのものが無効になっています。
インシデント調査は、アラートが発生した時点の通信内容を確認することから始まります。このとき該当区間のパケットが保存されていなければ、調査はログとアラートが記録した範囲で終わり、転送されたファイルや転送経路までは確認できません。
脅威インテリジェンスフィード(Threat Intelligence Feed)は、セキュリティベンダーや公開コミュニティが収集した悪性IPアドレス、ドメイン、ファイルハッシュなどの侵害指標のリストを定期的に配信するデータストリームです。このフィードをNDRと連携させると、既知の指標と通過するトラフィックが自動的に照合されます。
NDRは、ネットワークトラフィックを継続的に分析して異常な振る舞いを検知し、対応するセキュリティソリューションの領域です。元のパケットとメタデータを対象に振る舞い分析を行い、外部との通信だけでなく内部システム間の通信まで監視します。
今日のセキュリティ運用環境において、自動対応機能そのものはもはや珍しいものではありません。検知イベントと連動してセッションを切断し、ファイアウォールのポリシーを変更し、アカウントをロックする機能は、SOAR(Security Orchestration, Automation and Response)プラットフォームや個々のセキュリティ機器に広く搭載されています。しかし、実際のセキュリティ監視の現場は異なります。検知、通知、チケット作成までは自動で進むものの、トラフィックを実際に遮断する最後の段階では、依然として人の承認が残っているか、機能そのものが無効になっています。
チャットボットが存在しない論文をもっともらしく生成する現象は、すでに広く知られています。セキュリティAIでも同じことが起こります。現象を要約したデータだけで判断せざるを得ない状況では、AIは事実と異なる結論を確信をもって提示します。原理は同じですが、結果の重みが異なります。一般領域のハルシネーションは誤った回答で終わります。セキュリティ領域のハルシネーションは、正常な通信を脅威と判定する誤検知(False Positive)や、実際の脅威を正常として通してしまう検知漏れ(False Negative)となり、そのまま対応の失敗につながります。
2026年4月に公開された汎用AIモデル「Claude Mythos(クロード・ミトス)」は、OpenBSDで27年間、FFmpegで16年間発見されていなかった脆弱性を、人の介入なしに検知しました。Linuxでは、コードの欠陥を連鎖的に組み合わせてサーバーを掌握する経路も自ら構成しています。このような攻撃能力は、セキュリティ専用の訓練を経ることなく、コードと推論、自律性が全般的に向上する過程で現れたものです(Anthropic 2026 に基づく)。脆弱性の発見から攻撃コードの生成までに要する時間が急速に短縮され、防御側の対応時間も減っています。この変化は、次の数値から確認できます。
2025年の1年間に世界の組織が受けたサイバー攻撃は、1組織あたり週平均1,968件で、2023年より70%増加しました(Check Point Cyber Security Report 2026 に基づく)。セキュリティ専門人材の不足規模は480万人と推計されています(ISC2 2024 Cybersecurity Workforce Study に基づく)。攻撃は速く、そして多くなる一方で、対処する人材はそれに見合うほど増えません。あらかじめ定義したルールと、人手を介したアラートトリアージに依存する運用では、対応の初動時間を守ることが困難です。AIエージェントによるSOC自動化が代替案として議論される背景は、ここにあります。
今日のセキュリティ運用の大半は、ログとアラートをもとに行われています。ログ、アラート、イベントはいずれも「特定の時点で何かが起きた」ことを示す状態情報です。問題は判断です。ログとアラートだけでは、その事象が実際の脅威なのか、どのような経路で進行したのか、被害がどこまで及んだのかを確認できないため、アナリストもAIも推定に頼ることになります。推定に基づく判断は誤検知の処理負担を増やし、追加調査も必要になるため、実際の脅威への対応が遅れます。