自動化への投資拡大と、無効化されたままの自動遮断
今日のセキュリティ運用環境において、自動対応機能そのものはもはや珍しいものではありません。検知イベントと連動してセッションを切断し、ファイアウォールのポリシーを変更し、アカウントをロックする機能は、SOAR(Security Orchestration, Automation and Response)プラットフォームや個々のセキュリティ機器に広く搭載されています。しかし、実際のセキュリティ監視の現場は異なります。検知、通知、チケット作成までは自動で進むものの、トラフィックを実際に遮断する最後の段階では、依然として人の承認が残っているか、機能そのものが無効になっています。
この現象は調査データからも確認できます。2025年に発表された脆弱性対応の実態調査では、回答した組織の62%が依然として手動の対応ワークフローに依存しており、完全な自動化に至った組織は2%にとどまりました(Mondoo 2025 State of Vulnerability Remediation Report に基づく)。脆弱性対応という隣接領域の調査ではありますが、検知と特定までは自動化しておきながら、措置を実行する最後の段階で止まるという構造は、自動遮断の現実とそのまま一致します。自動化が必要だという認識と、自動措置を実際に有効にする決断との間には、大きなギャップがあります。
このギャップは、保守性では説明できません。セキュリティチームが自動遮断を無効にしていることには、合理的な計算があります。
誤遮断1回のコスト:1時間あたり数十万ドルのダウンタイム
自動対応における誤検知は、アラート段階の誤検知とは影響が異なります。アラートが誤って上がれば、アナリストの時間が浪費されます。遮断が誤って実行されれば、正常な業務が停止します。業務停止のコストは、すでに数値で確認されています。
ダウンタイムコストの調査によると、中堅企業と大企業の90%以上が1時間あたりのダウンタイムコストを約4億5,000万ウォン(30万ドル、換算基準 ₩1,500/$)以上と見積もっており、41%は1時間あたり約15億ウォンから75億ウォン以上(100万ドルから500万ドル以上)と回答しています(ITIC 2024 Hourly Cost of Downtime Survey に基づく)。影響の大きい障害に範囲を絞ると、数値はさらに大きくなります。23か国のIT実務者および管理者1,700人あまりを調査した2025年のオブザーバビリティ実態調査では、影響の大きいIT障害のコストの中央値が1時間あたり約30億ウォン(200万ドル)という結果でした(New Relic Observability Forecast 2025 に基づく)。
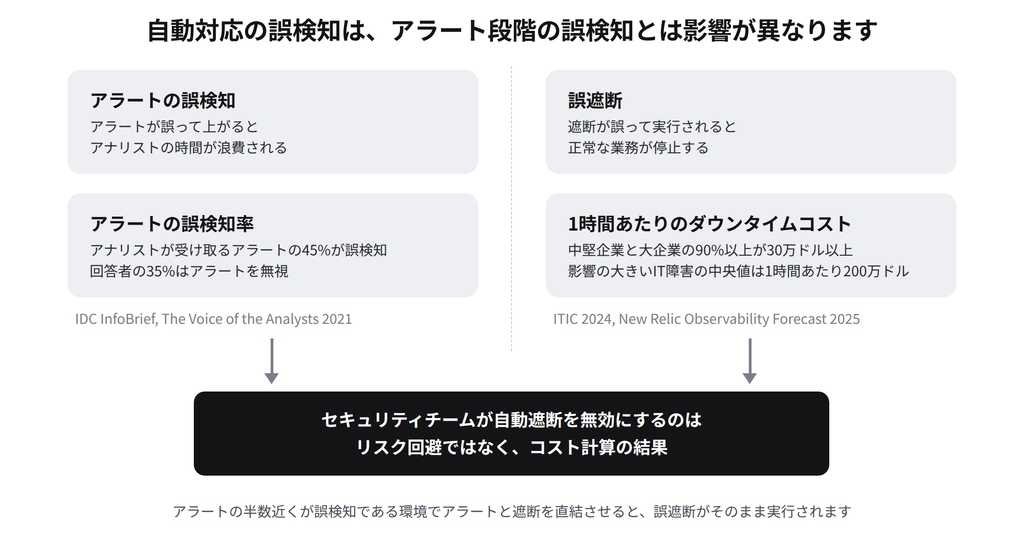
この数値を自動遮断の観点から読み解くと、次のようになります。誤検知率が低いとはいえない状態で自動遮断を有効にすることは、誤った判断が1つあれば、そのまま1時間あたり数十万ドルの損失につながる構造を抱えることを意味します。セキュリティ監視の現場におけるアラートの誤検知率は、依然として高い水準にあります。米国のセキュリティ監視組織に所属するセキュリティ管理者とアナリスト300人を対象とした調査では、彼らが受け取るアラートの45%が誤検知であり、アラートの過負荷により35%はアラートを無視すると回答しました(IDC InfoBrief, The Voice of the Analysts 2021 に基づく)。アラートの半数近くが誤検知である環境で、アラートと遮断を直結させれば、誤遮断がそのまま実行されます。
結局のところ、セキュリティチームが自動遮断を無効にしているのは、リスク回避ではなくコスト計算の結果です。問題は、対応が遅れたときのコストもまた大きくなっているという事実です。
自動対応と手動対応の速度、コストの比較
攻撃速度の変化が、セキュリティチームのコスト計算を変えています。サイバー犯罪(eCrime)による攻撃で、攻撃者が最初の侵入後に他のシステムへ横方向の移動を開始するまでにかかる平均時間(breakout time)は、2025年時点で29分と、前年より65%短縮されました。最速の事例は27秒であり、初期アクセスから4分以内にデータの窃取が始まった侵害も観測されています(CrowdStrike Global Threat Report 2026 に基づく)。
人がアラートを確認し、調査し、承認する手動対応の経路は、どれほど短くても分単位ではなく時間単位で進みます。29分以内に拡散が始まる環境では、手動承認の段階が1つあるだけで防御失敗の原因になります。
自動化の効果もまた、数値で確認できます。2025年のデータ侵害コストレポートによると、セキュリティ運用にAIと自動化を広範に適用した組織は、そうでない組織より侵害対応の期間を平均80日短縮し、侵害1件あたり平均約28億5,000万ウォン(190万ドル)を削減しました。侵害全体のグローバル平均コストが約66億6,000万ウォン(444万ドル)であることを踏まえると、40%を超える規模です(IBM Cost of a Data Breach Report 2025 に基づく)。2つの対応方式を整理すると、次のとおりです。
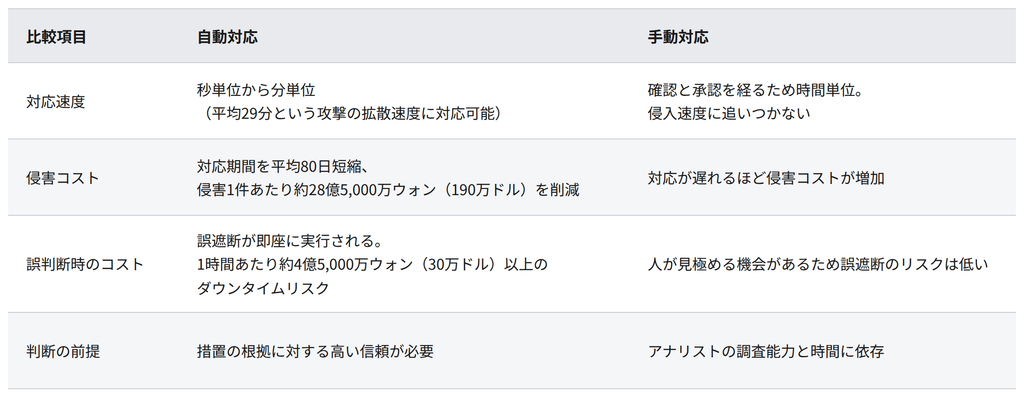
この比較は、どちらか一方の優位を示すものではありません。自動対応は速度と侵害コストの削減において有利ですが、その利得は判断が正確である場合にのみ生まれます。判断の信頼性がない自動化はダウンタイムのリスクを負い、自動化しなければ侵害コストを負うことになります。業界はこの二者択一ではなく、段階的な自律化を選びました。
業界の方向性:全面的な自律ではなく段階的な自律化
最近のセキュリティ運用市場に見られる流れは、自動対応を有効にするかどうかを問う二者択一ではありません。自律化のレベルをシナリオごとに分け、段階的に引き上げていくアプローチです。
適用の仕方は次のとおりです。誤検知の可能性が極めて低く、措置の副作用が限定的なシナリオ、たとえば既知の悪性インフラとの通信の遮断から自動化を適用します。一方、正常な業務と区別しにくい振る舞い、たとえば内部アカウントによる大量データへのアクセスといったシナリオでは、人による承認の段階を維持します。運用データが蓄積され、特定のシナリオにおける判断精度が実証されれば、そのシナリオの自律化のレベルを引き上げます。自律化レベルの決定権を、ベンダーではなく導入する組織が持つ構造です。
このアプローチが広がる背景には、組織ごと、産業ごとの受容度の違いがあります。規制産業や無停止サービスの環境では誤遮断のコストが大きいため、保守的なレベル設定が合理的です。逆に、侵害された場合の被害が致命的な環境では、高い自律化レベルを受け入れる誘因が大きくなります。同じ組織の中でも、ネットワークの区間ごとに異なるレベルを適用できます。全面的な自律という単一の目標ではなく、信頼が積み上がった分だけ自律の範囲を広げるロードマップが、現実的な導入経路として定着しつつあります。
導入する組織の観点から見ると、この流れが示す含意は明確です。自動対応ソリューションを評価する際に問うべきなのは、どの措置を自動化できるのか、ではありません。自律化のレベルをどう分けられるのか、そして各レベルの判断精度をどう検証できるのか、です。
自律化のレベルを引き上げる根拠
レベルを引き上げる際に確認すべきなのは、措置の根拠を検証できるかどうかです。脅威を確定させた元のトランザクション/セッションのデータ、振る舞いのベースラインと比べた逸脱項目、そして措置を選択した根拠が、検知の説明性(Explainability, XAI)として残ってはじめて信頼が得られます。アラートやログだけでは、この検証は推定にとどまります。検知から分析、判断、対応へとつながるClosed-Loop自動化、すなわち自律型セキュリティ運用(Autonomous Security Operations)も、このように積み上げた信頼の上で機能します。自動対応の誤検知を構造的に減らすことは、対応機能ではなく、判断に入力されるコンテキストデータの問題です。
よくあるご質問
Q. 自動遮断機能を導入したら、すぐに有効にしてもよいのでしょうか。
一括で有効にするよりも、シナリオごとのレベル設定が推奨されます。誤検知の可能性が低く、副作用が限定的なシナリオから自動化し、判断精度が運用データで実証された後に範囲を広げていく方式が、誤遮断のリスクと対応遅延のリスクをあわせて管理する現実的な経路です。
Q. SOARのプレイブックがすでにありますが、段階的な自律化とは何が違うのですか。
SOARは対応手順を自動で実行するツールであり、段階的な自律化は、その実行をどこまで人の介入なしに許容するかを定める運用体系です。プレイブックがあっても、承認の段階がすべてのシナリオに一律で適用されているのであれば、判断の信頼度に応じてシナリオごとに自律化のレベルを差別化することが次の段階になります。
Q. 自律化のレベルを引き上げてよいかどうかは、何で判断しますか。
該当するシナリオにおいて、措置の根拠を事後に検証できるかどうかが基準です。元のトランザクション/セッションによって脅威が確定するか、振る舞いのベースラインと比べた逸脱が何であるか、措置を選択した理由が検知の説明性で説明されるかを確認できてはじめて、誤検知率を実測し、信頼を積み上げられます。