01
原本トランザクションおよびセッションデータ
通信フローと原本記録
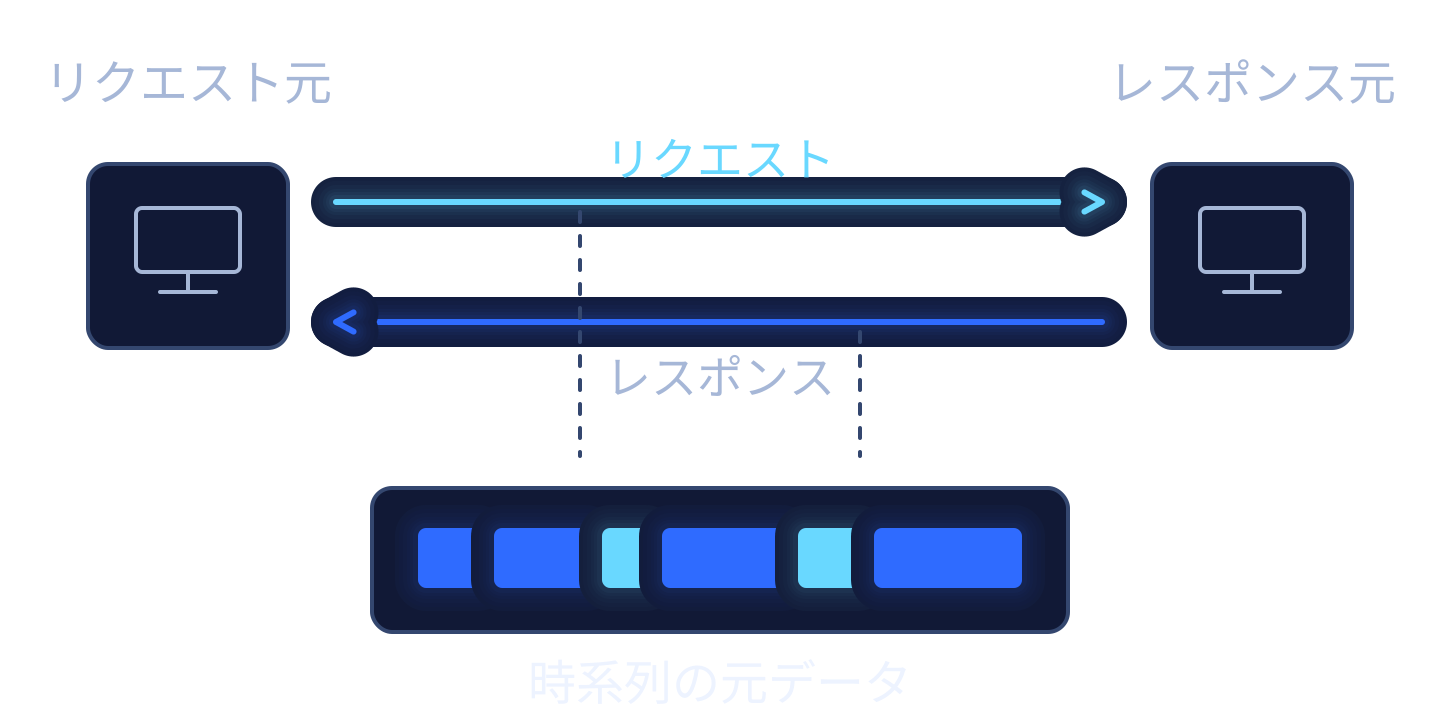
リクエストとレスポンスを時系列記録として保存
文脈データ中心のAIベース
セキュリティオブザーバビリティプラットフォーム
Network Blackboxは、文脈データ中心のAIベースのセキュリティオブザーバビリティプラットフォーム技術を実装したNDRプラットフォームです。ネットワーク全区間のフルパケット原本を収集・保存し、3大文脈データ(原本トランザクションおよびセッションデータ、行動ベースラインデータ、説明可能性データ)を生成してAIで異常行為を検知し、判断根拠を自然言語で説明します。検知・ハンティング・フォレンジック・対応を一つの流れでつなぎます。
コア技術
AIベースの攻撃判断と対応の中核的根拠
通信フローと原本記録
リクエストとレスポンスを時系列記録として保存
正常範囲と観測行動の差
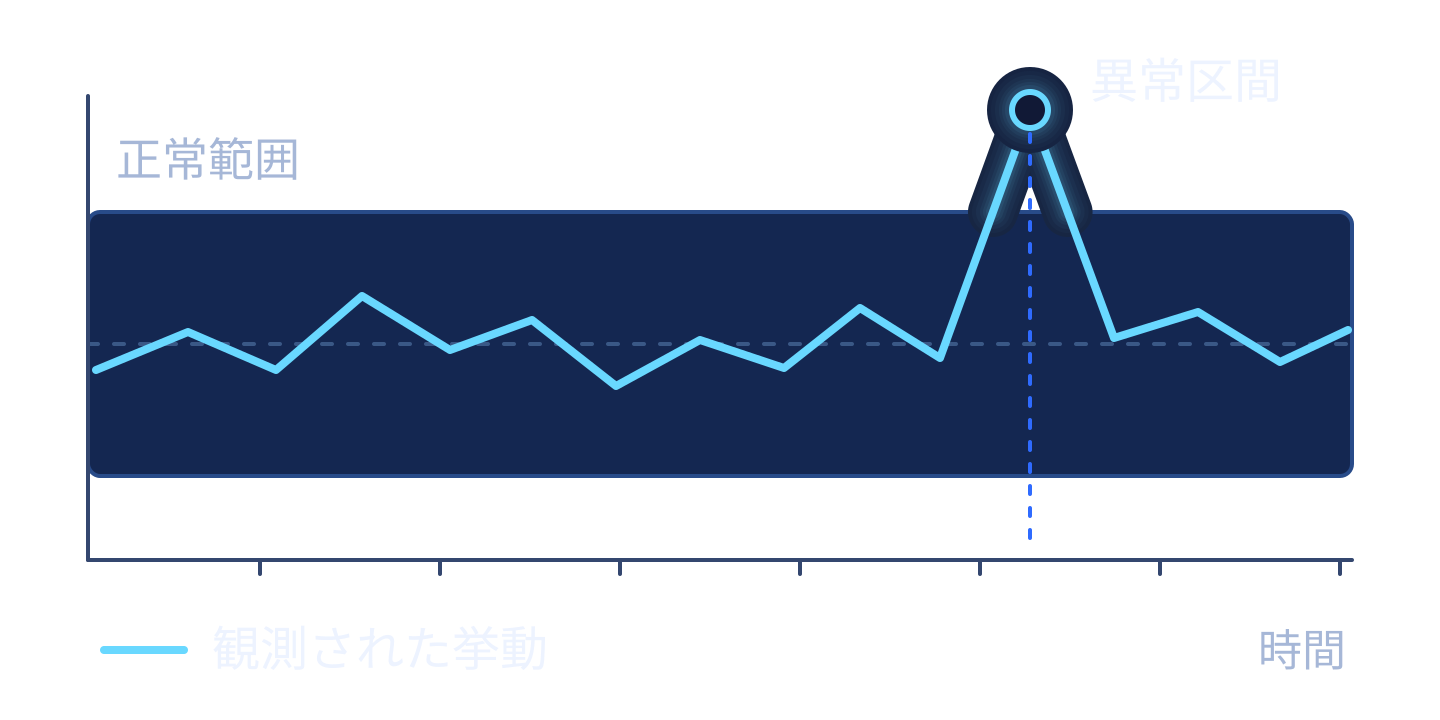
観測行動を正常範囲と比較
証拠と検知判断の連結
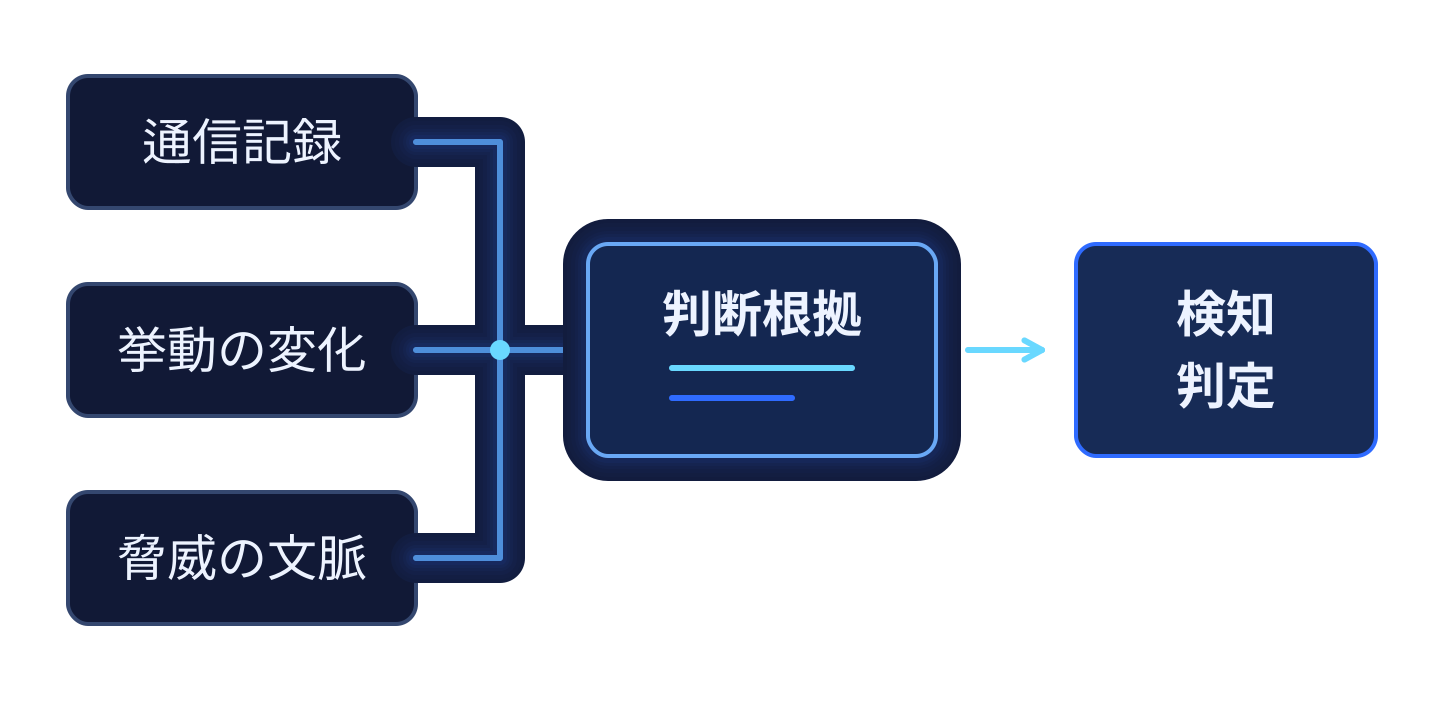
判断に使われた証拠と文脈を連結
概念図式であり、実際の製品画面や測定値ではありません
システム構成
運用環境とトラフィック規模に合わせた柔軟な構成
Sensor、Node、Managerの役割を一つのアプライアンスに統合
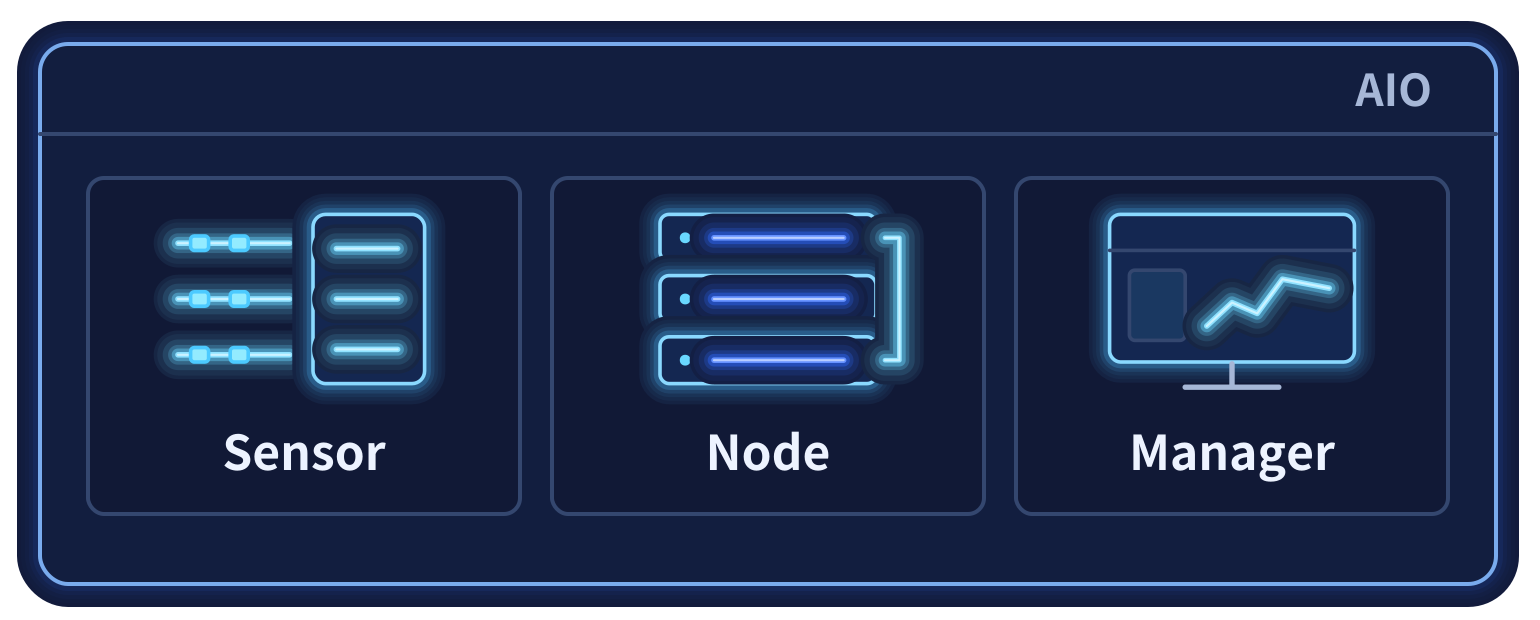
一つのアプライアンス内で役割を統合
収集・保存・分析および管理の役割を分離して構成
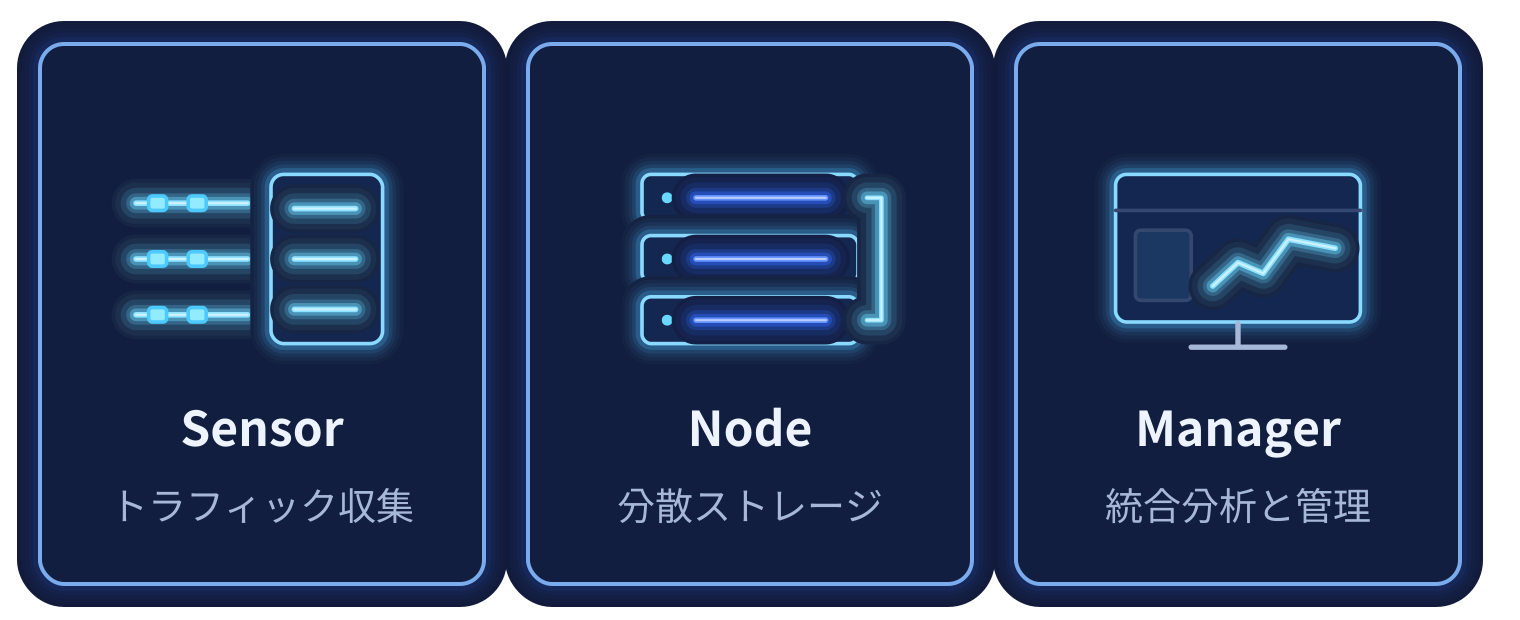
役割別の分離配置と拡張
概念構成図 / 実際の装置数、接続方式および対応範囲は構築条件により確認が必要
AIO: All-in-One、単一アプライアンス統合型
6大主要機能
原本トランザクションとセッションデータを確保し、通信の文脈を再構成します。
原本通信とセッション文脈の確認
正常行動との差を検知し、資産別のリスクを分析します。
異常兆候の識別と調査優先順位の判断
検知判断に結びつく根拠と文脈を提示し、結果の理解と検証を支援します。
検知根拠の確認と判断結果の検証
MITRE ATT&CKベースの脅威ハンティングと事前的な探索を支援します。
仮説に基づく関連通信証拠の探索
保存された原本データに新たな脅威の手がかりを適用し、過去の通信を再分析します。
新たな脅威の手がかりで過去の記録を再分析
SyslogとREST APIで、SIEM、SOAR、EDRなど既存のセキュリティシステムに分析結果を連携します。
分析結果を既存のセキュリティ運用体系に接続
機能紹介用の接続構造であり、実際のデータ処理順序や内部実装を意味するものではありません
期待効果
AIを活用した攻撃に対する迅速な脅威判定と対応支援
ログだけでは把握しにくい実際の通信と行動文脈を確認
原本証拠と行動文脈を基に、脅威判定と連携対応を支援
原本証拠と行動文脈を活用した検知結果の検証
分析結果を既存のセキュリティシステムと連携して活用
DETAIL SPEC
풀패킷 캡쳐·수집부터 대응까지, 5대 기능의 세부 기술과 특허 내역
高速・大容量トラフィック環境においても、パケットを損失なく継続的に収集し、分散ストレージを活用することで、大規模ネットワークに対しても優れたスケーラビリティを実現します。

高速・大容量トラフィック環境においてもパケットを損失なく保存可能な、SPC(Smart Packet Collection & Control)技術を活用。リアルタイムでの収集・解析・フィルタリングにより、効率的かつ高精度なパケット収集制御を実現します。

パケットストリーム分散ストレージとDPS(Distributed Packet Storage)技術を活用し、分類されたパケットデータベースをターゲットネットワークの規模に応じて、並列分散構造で最適に配置。複数のパケットデータノードにデータを分散して保存・管理することで、高い可用性とスケーラビリティを実現します。

アプリケーション分析とメタデータ抽出(AME)技術を活用することで、ネットワーク上で発生するパケットのアプリケーション種別を正確に識別できます。 さらに、RFC標準規格に準拠した形でメタデータを抽出し、インデックス化することで、効果的なデータ管理と高速検索を実現します。
収集されたローパケット、メタデータ、セッションデータ、元のファイルと本文のコンテンツデータを使用して、異常な行為や既知/未知の脅威を検出し、迅速に対応します。

シグネチャベースの検知技術を活用し、ネットワーク上で発生する既知のサイバー攻撃を正確に検知します。 さらに、検知されたパターンはローパケット分析画面上に自動的にハイライト表示。これにより、セキュリティ担当者は視覚的に直感的な形で攻撃の有効性を確認でき、迅速かつ的確な対応が可能になります。

ユーザー行為ベースの検出(BAD:Behavior Anomaly Detection)技術を活用し、ユーザーのネットワーク上での行動をメタデータとして抽出・記録。その行動パターンや使用頻度をデータベース化することで、通常とは異なる挙動や規制違反の兆候を高精度に検出します。

コンテンツ分析ベースの脅威検出技術を用いて、ネットワークを介して送信されるデータを保存・分析。ユーザーの行動パターンを識別し、ファイルやコンテンツのソースを復元することで、マルウェアの侵入有無や社内機密データの外部流出リスクを正確に検出
収集された多様なデータと、セキュリティ脅威の検出情報を統合し、脅威インテリジェンス(Threat Intelligence)や攻撃戦術マトリックスを活用することで、ネットワークやシステム内に潜む潜在的な脅威を能動的にハンティングし、セキュリティ事故を事前に予防します。

異常な通信やコンテンツを関連付けて分析することで、APT(高度で持続的な脅威)などの複雑な攻撃を高精度に検知します。

最新のセキュリティ事故に対する攻撃手口(TTPs)の分析と、 MITRE ATT&CK フレームワークを利用して攻撃者が使用する戦術、技術、手順をマトリックス化することにより最終目的達成前に潜在的な脅威ハンティングが実現

デジタル資産プロファイリング(DTP: Digital-asset Threat Profiling)技術と、デバイス特性ベースの資産分類管理(DAB-ACM: Device Attribute Based Asset Classification and Management)技術を組み合わせることで、対象ネットワーク上に存在するすべてのデジタル資産に対する高度な可視化とリスク分析を実現します。
膨大なパケットデータから目的の情報を迅速に検索・抽出する先進技術を活用することで、ネットワークトラフィック全体を詳細に分析可能です。 この分析により、ネットワーク上のすべてのアクティビティを追跡し、既に検出・ハンティングされたセキュリティ脅威の正確な確定と早期対応が実現します。

パケット検索アクセラレーション(PSA:Packet Search Acceleration)技術により検索速度を大幅に向上。検索専用に最適化されたデータベースと専用アルゴリズムを活用し、超高速パケット検索を実現します。

Deep Content Search(DCS)技術を活用し、ユーザーの活動(メール、ソーシャルメディア、ファイルアップロードなど)を分類・管理。新しいサービスに対応したデコードパターンの更新とパケット再構築により、常に最新の形式に即したデータの分析と復元を実現します。

パケットストリームデータベースは、IPアドレス・国コード・ネットワーク・グループなどの主要情報を素早くに照合するために、最適化されたテーブル構造とアルゴリズムを採用しています。
収集・分析・検出・ハンティングされたすべての脅威情報に対して、各種連携手段を通じて、セキュリティ装置との直接的な遮断・制御が可能。 さらに、セキュリティ運用センター(SOC)との統合連携により、検知から対応までの時間を大幅に短縮。自動または半自動でのアクション実行により、被害の拡大を未然に防止し、効率的なセキュリティ体制の構築を支援します。

パケット収集段階からデータを抽出し、検出およびハンティングによって得られたすべての情報を、必要に応じて選択し、CEF形式の標準化されたSYSLOGで他システムへ送信することが可能です。

REST APIにより、過去の検出データやハンティング履歴を外部システムから自動またはオンデマンドで取得し、迅速な脅威対応を可能にします。

検出・ハンティングされたセキュリティ脅威を、ネットワークフォレンジック技術を活用して迅速に確定。 確定した脅威に対しては、遮断や隔離などの対応が可能なセキュリティ機器に制御コマンドを即時送信し、脅威検知から対応までの一連のプロセスを高速化し、セキュリティリスクに対する即応性を大幅に強化します。
USE CASE