収集されない区間と調査範囲の制約
インシデント調査は、アラートが発生した時点の通信内容を確認することから始まります。このとき該当区間のパケットが保存されていなければ、調査はログとアラートが記録した範囲で終わり、転送されたファイルや転送経路までは確認できません。
大容量トラフィック環境では、フルパケット保存方式を導入した後でもこの状況が起こります。収集と保存の過程で失われたパケットは、後続のどの分析エンジンでも復元できないため、ロスが発生した区間には元のデータそのものが存在しません。元のトランザクション/セッションデータ、振る舞いのベースラインデータ、検知の説明性(Explainability, XAI)データからなる3層コンテキストデータも、保存されたパケットから生成されます。収集と保存の設計が、判断に用いる入力の範囲を決めます。
パケットロスが発生する3つのポイント
パケットロスは収集、保存、データ連携の3つのポイントで発生し、ポイントごとに失われる対象と復旧の可否が異なります。区分は[表1]のとおりです。
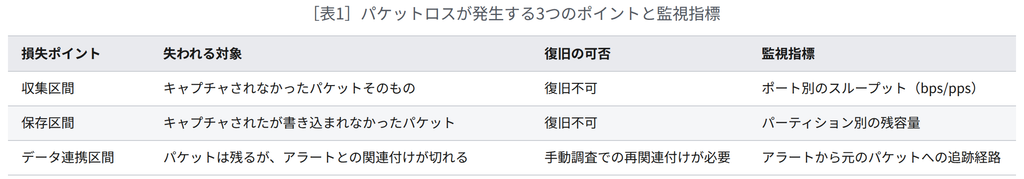
前の2つのポイントで発生したロスは、データそのものが残らないロスであるため事後に復旧できず、設計の段階でしか防げません。3つ目のポイントのロスは、データが残っている状態でアラートと元のデータの関連付けが維持されないケースであるため、手動で調査して再びつなげば復旧できます。前の2つのポイントはデータの確保に、3つ目のポイントは調査コストに関わります。
1つ目のポイント(収集):キャプチャ方式とセンサーの台数
1つ目のポイントである収集で最初に決めるのは、キャプチャ方式です。パケットキャプチャはネットワークを通過するパケットを複製して記録する技術であり、方式によってロスの有無、運用への影響、長期運用への適合性が変わります。比較は[表2]のとおりです。
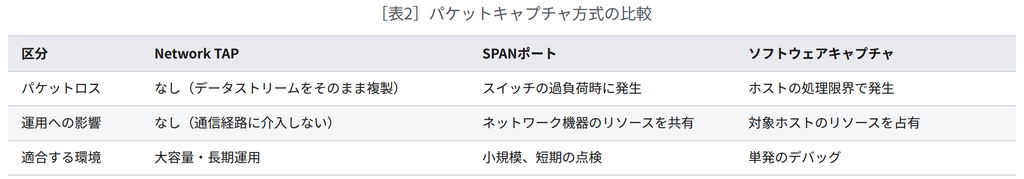
大容量の区間では、[表2]の3つの方式のうち、ネットワーク機器のリソースを共有するSPANポート方式が最初に限界に達します。トラフィックが集中する時間帯にスイッチの処理容量を超えるとロスが始まり、その区間のパケットは復旧できません。長期運用の区間には、通信経路に介入せずデータストリームをそのまま複製する方式を採用します。
続いて決めるのはセンサーの台数です。センサー1台の処理帯域を超える区間では、トラフィックを複数台に分散する必要があり、分散の方式は区間の種類によって変わります。Network Blackboxの収集経路の構成は[図1]のとおりです。
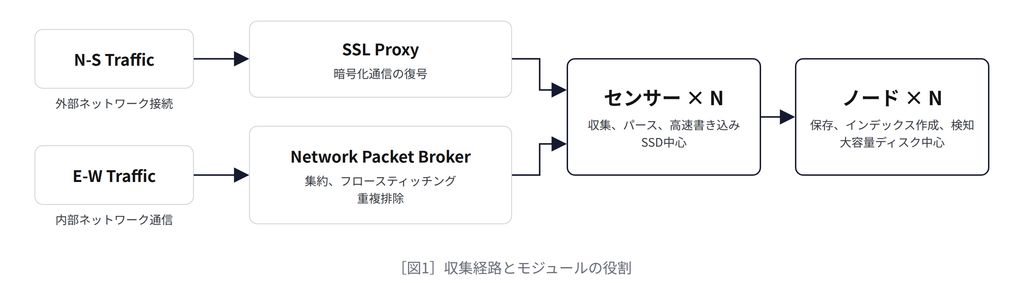
[図1]の上段の経路は、外部ネットワークと接続する南北(North-South)トラフィックです。ポートミラーリングやTAP(Test Access Point)で複製したコピーは暗号化されたままのため、保存しても内容を確認できません。そのため暗号化通信については、SSL ProxyがSSL/TLSを復号したトラフィックをセンサーが収集します。
下段の経路である内部ネットワークの通信、すなわち東西(East-West)トラフィックは、ボリュームが大きく、経路も複数に分散します。同一パケットのコピーが重複して生成され、双方向のトラフィックが別々の経路に分かれるため、ミラーリングしたトラフィックをまずNetwork Packet Broker(NPB)に集約(aggregation)します。そのうえで、分散した双方向トラフィックを1つのフローに再結合するフロースティッチング(Flow Stitching)と、複数の地点を経由することで生じたコピーを取り除く重複排除(De-duplication)を実施します。この2つの処理はトラフィック全体が集約される地点でしか行えないため、センサーへの分散よりも先に実施します。
整理したトラフィックには、複数のセンサーにセッション単位で分散するセッション単位の負荷分散を適用します。センサーはパケットを順序どおりに再構成してファイルやコンテンツを復元するため、同一セッションのパケットが別々のセンサーに振り分けられると、どのセンサーもセッション全体を保持できず、負荷が均等であってもアプリケーション層(L7)の再構成は失敗します。どちらの経路でも、センサーは複製されたトラフィックを受け取るだけのPassive方式であるため、センサーの障害が運用トラフィックに影響することはありません。
設計を適用した後は、実際にロスが発生していないかを検証します。リンクアップ(Link Up)状態のモニタリングポートごとに、帯域(bps)とパケット処理率(pps)がCEF(Common Event Format)形式のSyslogで定期的に送信されるため、ピーク時のキャプチャ速度を平均値で推定することなく、監視画面で直接確認できます。
2つ目のポイント(保存):書き込み速度と保存期間
2つ目のポイントである保存で最初に決めるのは、書き込み速度です。収集区間でロスをなくしても、ストレージ層の書き込み速度がキャプチャ速度に届かなければパケットは破棄されます。このロスはディスク容量を追加しても減りません。したがってストレージの設計では、容量よりも先に書き込み速度を確認します。
キャプチャ速度と書き込み速度の差は、1つの媒体に2つの役割を兼ねさせない構成で解消します。[図1]の右側がこの分離構造です。センサーは収集直後の高速書き込みを担うためSSD中心に、ノードはフルパケットの保存とインデックス作成を担うため大容量ディスク中心に構成します。センサーが高速な収集を、ノードが長期保存を担う階層型の構造です。
続いて決めるのは容量です。総容量は1日あたりの平均キャプチャ量に保存期間の要件を掛けて算出します。ただし、同じ機器でもトラフィックの特性によって実際に保存できる期間は変わるため、基準値は該当環境の実測トラフィックから取得する必要があります。パーティション別の使用率と残容量も同じくSyslogで送信されるため、算出値と実際の使用量との差を運用中に確認できます。
最後に決めるのは保存期間です。保存期間は、利用可能な容量ではなく調査要件を基準に逆算して算出します。侵害を認知した時点よりも前の区間が調査の対象になるため、保存期間が短いと、必要な区間がすでに上書きされている状態になります。保存したパケットの再構成も、Network BlackboxのRebuild(遡及再検査)も、いずれも保存期間内のデータからしか結果を返しません。遡及再検査が可能な範囲は、保存の設計が決めます。
3つ目のポイント(データ連携):分断のない単一パイプライン
3つ目のポイントであるデータ連携は、保存したデータを調査に活用できるかどうかを左右します。収集と分析が分離した構造では、データを別システムへ転送する過程で遅延が生じ、元のデータと検知結果の関連付けも維持されないため、アラートから元のデータへとたどる調査が再び手作業になります。
この分断をなくす構成が、ログとフルパケットを1つのストレージに置く単一パイプラインです。QUADXのパイプライン構成は[図2]のとおりです。
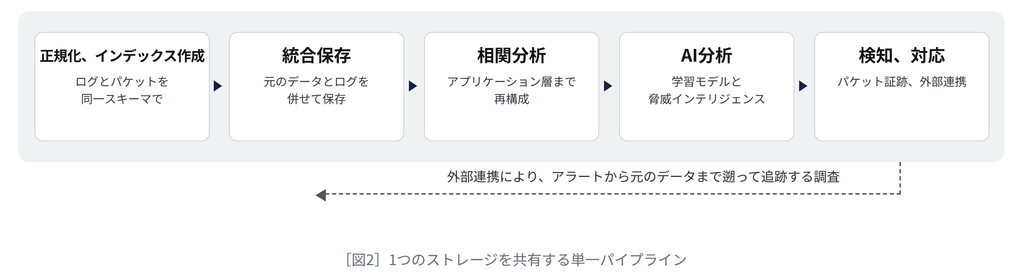
[図2]の5つの段階は、正規化とインデックス作成、統合保存、相関分析、AI分析、検知と対応です。調査の根拠は相関分析の段階で生成されます。ログとパケットをアプリケーション層まで再構成し、ルールやシナリオ、関連性から脅威のコンテキストを分析します。前の2つのポイントで確保したフルパケットが、この段階の入力になります。
外部システムから検索を実行すれば、連携の動作を確認できます。[図2]下部の点線の経路のように、外部システムが連携インターフェースを通じてメタデータを検索し、同一のクエリで該当セッションの元のパケットまで参照します。
イベントの送信範囲には、検知イベントのほかに5種類が含まれます。検知イベント、セッション、メタデータ、添付ファイル、システム状態、監査ログが同じCEF形式で送信されます。この構造では、受信側のSIEM(Security Information and Event Management)やSOAR(Security Orchestration, Automation and Response)が、アラートとともに、そのアラートから元のデータへ遡って追跡するためのキーを受け取ります。対応の段階でPCAP(Packet Capture)単位の証跡をそのまま取得できるのも、この連携があってこそです。
配置構造:AIOとExpandの判断基準
前述の3つのポイント(収集、保存、データ連携)をすべて確保する構成は、トラフィックボリュームによって変わります。センサー、ノード、マネージャーという3つのソフトウェアモジュールは同一で、ハードウェアの配置方式によって[表3]の2つの構造に分かれます。
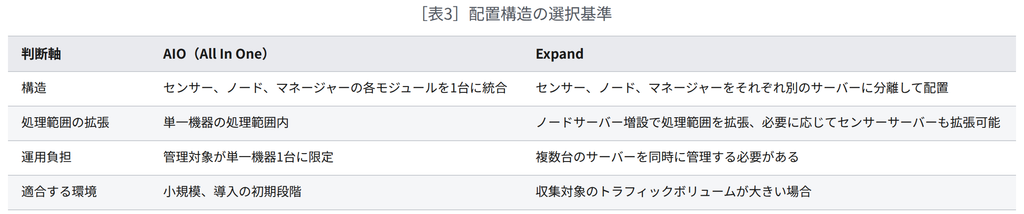
2つの構造を分ける基準は、収集対象のトラフィックボリュームです。単一機器の収容範囲を超える場合は、機器のスペックを上げるのではなくノードサーバーを増設して対応し、キャプチャ帯域がセンサー1台の処理範囲を超える区間では、センサーサーバーも併せて増設します。構成を選ぶ際の入力値は、ピークを反映した1日あたりの平均トラフィックボリューム、調査要件から逆算した保存期間、キャプチャ対象の区間、運用要員です。環境ごとの処理範囲は、導入検討の段階で実測トラフィックを基準に算出します。
スループット設計と自律型セキュリティ運用の入力データ
前述の3つのポイントと配置構造は、自律的な判断のための入力を確保する設計項目です。攻撃の実行が自動化されるほど、アナリストがアラートを1件ずつ確認する運用では対応速度が追いつかなくなり、検知から分析、判断、対応へとつながるClosed-Loop自動化、すなわち自律型セキュリティ運用(Autonomous Security Operations)が必要になります。
自律的な判断は、根拠なしに確定することはありません。元のトランザクション/セッションが実際の通信内容を確定し、振る舞いのベースラインが異常の有無を平常時と比較した数値で示し、検知の説明性(XAI)が判断の過程を検証します。ただし、収集区間や保存区間で失われたパケットは、元のトランザクション/セッションにも、振る舞いのベースラインの学習にも、検知の説明性の根拠にも残りません。また、データ連携が分断された構造では、生成された3層がアラートと結び付かず、調査に活用できません。前の2つのポイントは3層の生成を、3つ目のポイントはその活用を制限します。
製品構成もこの3つのポイントを基準に分かれます。Network Blackboxが収集区間と保存区間で3層を生成し、QUADxAI(ロードマップ)がデータ連携区間でログと元のデータを1つの調査フローにつなぎます。確保された3層が、AIによる分析と判定に必要な根拠になります。自律型セキュリティ運用の競争力を決めるのは、対応速度よりも、3つの区間で失わずに残したデータの量です。
よくあるご質問
Q. 大容量環境でフルパケット保存を行うと、パケットロスは避けにくいのではないでしょうか。
ロスが生じる条件は、ネットワーク機器のリソースを共有するキャプチャ方式、分散設計が適用されていない区間、キャプチャ速度に届かない書き込み速度に限られます。対応方法はそれぞれ、通信経路に介入しないキャプチャ方式、セッション単位の負荷分散、高速書き込みと長期保存の分離です。
Q. メタデータだけを保存すれば、脅威検知には十分ではないでしょうか。
メタデータだけでも通信パターンは確認できるため、リアルタイムの異常検知には効果があります。ただし、フローサマリー(NetFlow、IPFIX系)は通信の相手先までしか示さず、転送内容は含みません。そのため、インシデント後の原因分析や遡及再検査では調査の範囲が限られます。したがって、必要な調査の深さに応じて、フルパケット保存を併せて行うかどうかを判断する必要があります。