자동화 투자 확대와 자동 차단 비활성의 간극
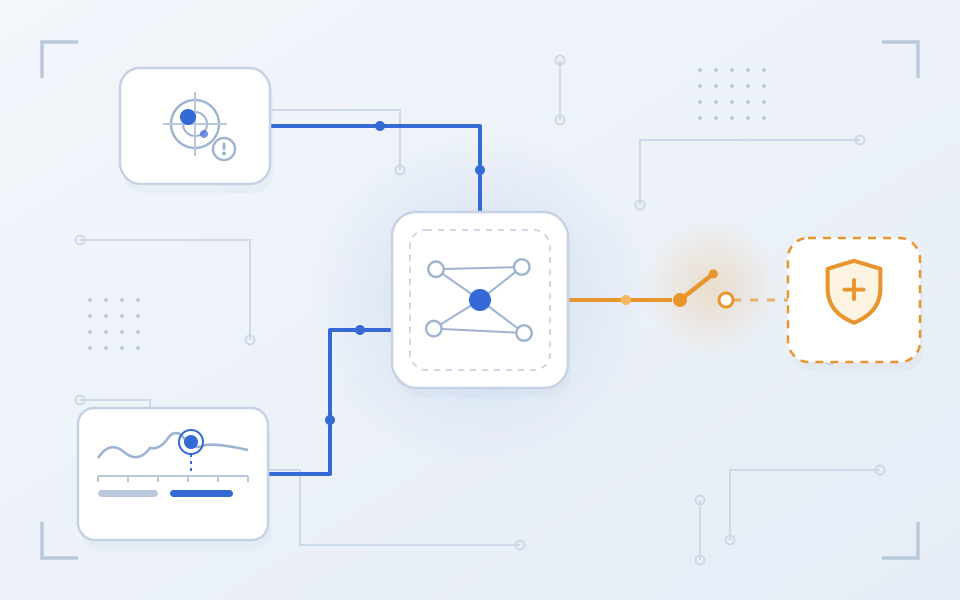
오늘날 보안 운영 환경에서 자동 대응 기능 자체는 더 이상 희소하지 않습니다. 탐지 이벤트에 연동해 세션을 종료하고, 방화벽 정책을 변경하고, 계정을 잠그는 기능은 SOAR(Security Orchestration, Automation and Response) 플랫폼과 개별 보안 장비에 널리 탑재되어 있습니다. 실제 보안관제 현장은 다릅니다. 탐지와 알림, 티켓 생성까지는 자동으로 진행되지만, 트래픽을 실제로 차단하는 마지막 단계에는 여전히 사람의 승인이 남아 있거나 기능 자체가 비활성화되어 있습니다.
이 현상은 조사 데이터로도 확인됩니다. 2025년 발표된 취약점 대응 실태 조사에서는 응답 조직의 62%가 여전히 수동 조치 워크플로우에 의존하고 있으며, 완전 자동화에 이른 조직은 2%에 그쳤습니다(Mondoo 2025 State of Vulnerability Remediation Report 기준). 취약점 조치라는 인접 영역의 조사이지만, 탐지와 식별까지 자동화해 놓고 조치를 실행하는 마지막 단계에서 멈춘다는 구조는 자동 차단의 현실과 그대로 일치합니다. 자동화가 필요하다는 인식과 자동 조치를 실제로 활성화하는 결정 사이에 큰 간극이 있습니다.
이 간극은 보수성으로 설명되지 않습니다. 보안팀이 자동 차단을 비활성화하는 데에는 합리적인 계산이 있습니다.
오차단 한 번의 비용: 시간당 수십만 달러의 다운타임
자동 대응의 오탐은 경보 단계의 오탐과 영향이 다릅니다. 경보가 잘못 울리면 분석가의 시간이 낭비됩니다. 차단이 잘못 실행되면 정상 업무가 중단됩니다. 업무 중단의 비용은 이미 수치로 확인됩니다.
다운타임 비용 조사에 따르면 중견기업과 대기업의 90% 이상이 시간당 다운타임 비용을 30만 달러(약 4억 5천만 원, 환산 기준 ₩1,500/$) 이상으로 잡고, 41%는 시간당 100만 달러에서 500만 달러 이상(약 15억 원에서 75억 원 이상)이라고 답했습니다(ITIC 2024 Hourly Cost of Downtime Survey 기준). 고영향 장애로 범위를 좁히면 수치는 더 커집니다. 23개국 IT 실무자와 관리자 1,700여 명을 조사한 2025년 옵저버빌리티 실태 조사에서는 고영향 IT 장애의 중앙값 비용이 시간당 200만 달러(약 30억 원)로 나왔습니다(New Relic Observability Forecast 2025 기준).
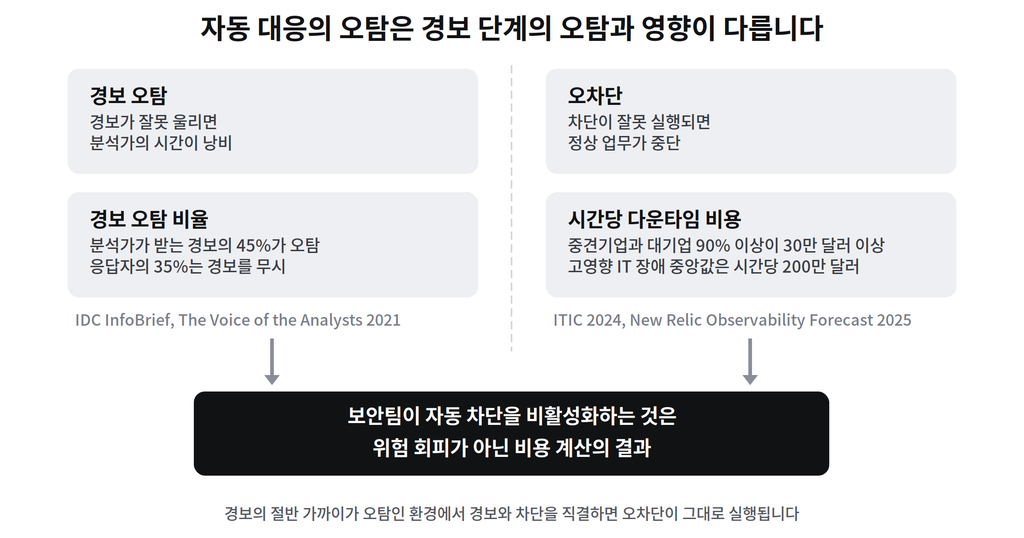
이 수치를 자동 차단의 관점에서 해석하면 다음과 같습니다. 오탐률이 낮지 않은 상태에서 자동 차단을 활성화하는 것은, 잘못된 판단 하나가 곧바로 시간당 수십만 달러의 손실로 이어지는 구조입니다. 보안관제 현장의 경보 오탐 비율은 여전히 높습니다. 미국 보안관제 조직의 보안 관리자와 분석가 300명을 대상으로 한 조사에서 이들이 받는 경보의 45%가 오탐으로 나타났고, 경보 과부하로 인해 35%는 경보를 무시한다고 답했습니다(IDC InfoBrief, The Voice of the Analysts 2021 기준). 경보의 절반 가까이가 오탐인 환경에서 경보와 차단을 직결하면 오차단이 그대로 실행됩니다.
결국 보안팀이 자동 차단을 비활성화하는 것은 위험 회피가 아닌 비용 계산의 결과입니다. 문제는 대응이 늦었을 때의 비용도 함께 커지고 있다는 사실입니다.
자동 대응과 수동 대응의 속도, 비용 비교
공격 속도의 변화가 보안팀의 비용 계산을 바꿉니다. 사이버 범죄(eCrime) 공격에서 공격자가 최초 침투 후 다른 시스템으로 횡적 이동을 시작하기까지 걸리는 평균 시간(breakout time)은 2025년 기준 29분으로, 전년보다 65% 빨라졌습니다. 가장 빠른 사례는 27초였고, 최초 접근 4분 이내에 데이터 유출이 시작된 침해도 관측됐습니다(CrowdStrike Global Threat Report 2026 기준).
사람이 경보를 확인하고, 조사하고, 승인하는 수동 대응 경로는 아무리 짧아도 분 단위가 아닌 시간 단위로 진행됩니다. 29분 안에 확산이 시작되는 환경에서는 수동 승인 단계 하나가 방어 실패의 원인이 됩니다.
자동화의 효과 역시 수치로 확인됩니다. 2025년 데이터 침해 비용 보고서에 따르면, 보안 운영에 AI와 자동화를 광범위하게 적용한 조직은 그렇지 않은 조직보다 침해 대응 기간을 평균 80일 줄였고, 침해 1건당 평균 190만 달러(약 28억 5천만 원)를 절감했습니다. 전체 침해의 글로벌 평균 비용이 444만 달러(약 66억 6천만 원)라는 점을 감안하면 40%가 넘는 규모입니다(IBM Cost of a Data Breach Report 2025 기준). 두 대응 방식을 정리하면 다음과 같습니다.
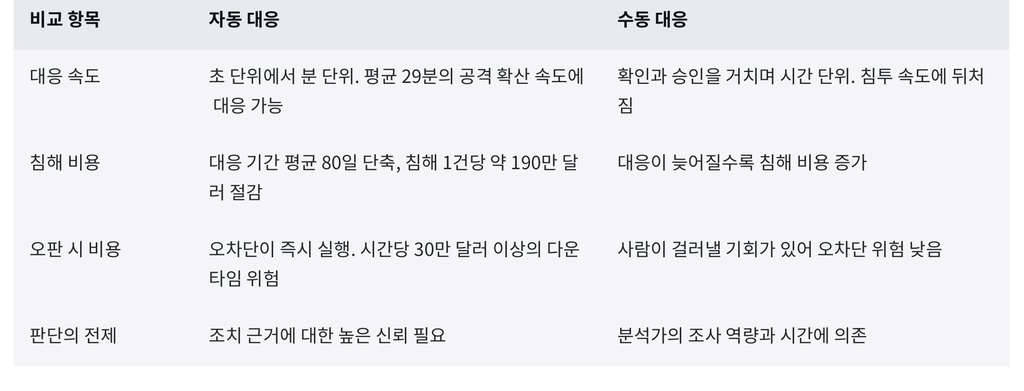
이 비교는 어느 한쪽의 우위를 보여주지 않습니다. 자동 대응은 속도와 침해 비용 절감에서 유리하지만, 그 이득은 판단이 정확할 때만 발생합니다. 판단 신뢰가 없는 자동화는 다운타임 위험을 감수하고, 자동화하지 않으면 침해 비용을 감수하게 됩니다. 업계는 이 이분법 대신 단계적 자율화를 택했습니다.
업계의 방향: 전면 자율이 아닌 단계적 자율화
최근 보안 운영 시장에서 보이는 흐름은 자동 대응의 활성화 여부를 묻는 양자택일이 아닙니다. 자율화 수준을 시나리오별로 나누어 단계적으로 올리는 접근입니다.
적용 방식은 다음과 같습니다. 오탐 가능성이 극히 낮고 조치의 부작용이 제한적인 시나리오, 예를 들어 알려진 악성 인프라와의 통신 차단부터 자동화를 적용합니다. 반면 정상 업무와 구분이 어려운 행위, 예를 들어 내부 계정의 대량 데이터 접근 같은 시나리오는 사람의 승인 단계를 유지합니다. 운영 데이터가 축적되어 특정 시나리오의 판단 정확도가 입증되면 그 시나리오의 자율화 단계를 올립니다. 자율화 수준의 결정권을 벤더가 아닌 도입 조직이 갖는 구조입니다.
이 접근이 확산되는 배경에는 조직별, 산업별 수용도 차이가 있습니다. 규제 산업이나 무중단 서비스 환경에서는 오차단 비용이 커서 보수적인 단계 설정이 합리적이고, 반대로 침해 시 피해가 치명적인 환경은 높은 자율화 단계를 감수할 유인이 큽니다. 같은 조직 안에서도 네트워크 구간별로 다른 단계를 적용할 수 있습니다. 전면 자율이라는 단일 목표 대신, 신뢰가 축적되는 만큼 자율 범위를 넓히는 로드맵이 현실적인 도입 경로로 정착하고 있습니다.
도입 조직 관점에서 이 흐름이 주는 시사점은 분명합니다. 자동 대응 솔루션을 평가할 때 물어야 할 질문은 어떤 조치를 자동화할 수 있는가가 아닙니다. 자율화 단계를 어떻게 나눌 수 있고 각 단계의 판단 정확도를 어떻게 검증할 수 있는가입니다.
자율화 단계를 올리는 근거
단계를 올릴 때 확인할 것은 조치의 근거를 검증할 수 있는지입니다. 위협을 확정한 원본 트랜잭션/세션 데이터와 행위기준선 대비 이탈 항목, 조치 선택 근거가 탐지설명성(Explainability, XAI)으로 남아야 신뢰가 확보됩니다. 경보와 로그로는 이 검증이 추정에 그칩니다. 탐지에서 분석, 판단, 대응으로 이어지는 Closed-Loop 자동화, 즉 자율보안운영(Autonomous Security Operations)도 이렇게 축적한 신뢰 위에서 작동합니다. 자동 대응의 오탐을 구조적으로 줄이는 일은 대응 기능이 아닌 판단에 입력되는 맥락데이터의 문제입니다.
자주 묻는 질문
Q. 자동 차단 기능을 도입하면 바로 활성화해도 되나요?
일괄 활성화보다는 시나리오별 단계 설정이 권장됩니다. 오탐 가능성이 낮고 부작용이 제한적인 시나리오부터 자동화하고, 판단 정확도가 운영 데이터로 입증된 뒤 범위를 넓히는 방식이 오차단 리스크와 대응 지연 리스크를 함께 관리하는 현실적인 경로입니다.
Q. SOAR 플레이북이 이미 있는데 단계적 자율화와 무엇이 다른가요?
SOAR는 대응 절차를 자동으로 실행하는 도구이고, 단계적 자율화는 그 실행을 어디까지 사람 개입 없이 허용할지 정하는 운영 체계입니다. 플레이북이 있어도 승인 단계가 모든 시나리오에 일괄 적용돼 있다면, 판단 신뢰도에 따라 시나리오별로 자율화 수준을 차등화하는 것이 다음 단계입니다.
Q. 자율화 단계를 올려도 되는지는 무엇으로 판단하나요?
해당 시나리오에서 조치의 근거를 사후 검증할 수 있는지가 기준입니다. 원본 트랜잭션/세션으로 위협이 확정되는지, 행위기준선 대비 이탈이 무엇인지, 조치 선택의 이유가 탐지설명성으로 설명되는지를 확인할 수 있어야 오탐률을 실측하고 신뢰를 축적합니다.